
La Comisión Europea no consigue aclarar el estatus legal de los agentes de IA en el AI Act y deja a los agentes M2M en zona gris. Las obligaciones del AI Act para sistemas de alto riesgo se aplican de forma efectiva desde agosto de 2026, con exigencias concretas de transparencia, documentación y supervisión humana, mientras que la parte del despliegue agéntico que más está creciendo en las empresas españolas, la de los orquestadores y los agentes que operan de máquina a máquina (M2M o machine to machine), sigue sin una clasificación estable dentro del reglamento. El actual estatus legal de los agentes de IA en el AI Act sigue siendo impreciso, a pesar de los intentos de aclaración por parte de Bruselas.
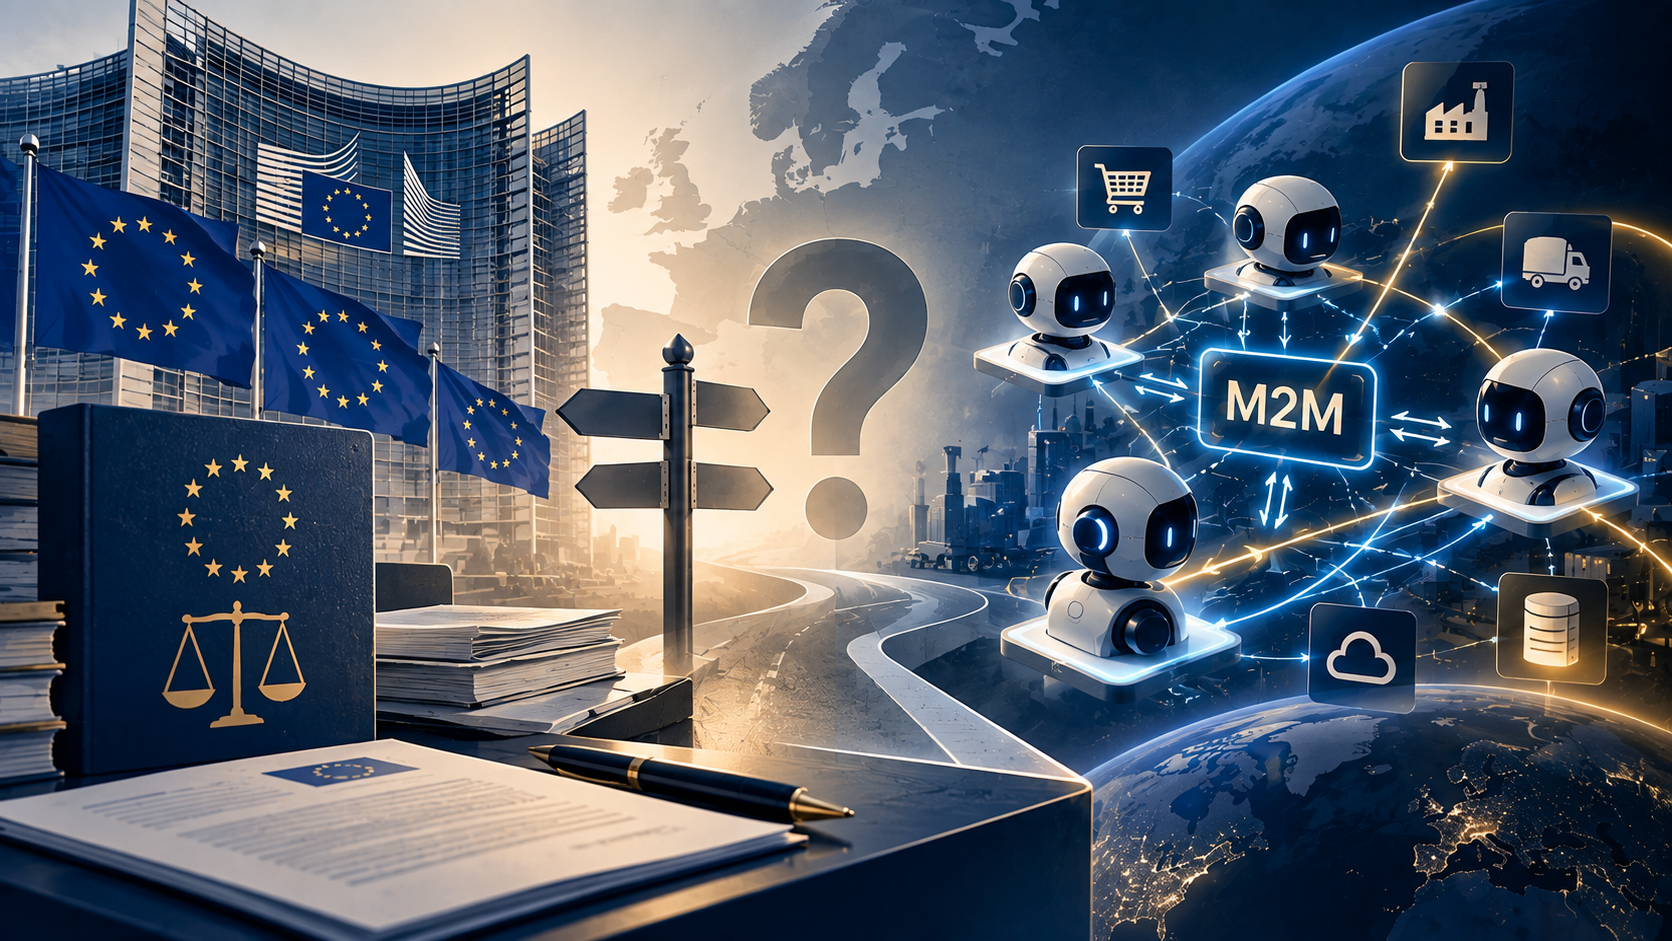
Los M2M son agentes de IA que no tienen a una persona al otro lado, no se diseñan para interactuar con humanos y reciben su entrada de otro sistema o de otro agente, ejecutan su tarea y devuelven el resultado a un tercer sistema, sin que nadie lea una pantalla ni apruebe un paso intermedio. Un agente que vigila el stock, consulta al de compras y dispara el pedido al ERP opera en M2M.
Importa para el AI Act porque buena parte del reglamento se articula sobre la relación con una persona afectada: transparencia hacia el usuario, supervisión humana, información sobre la decisión. Cuando esa persona no aparece en ninguna parte de la cadena, las obligaciones no encajan de forma evidente, y ahí es donde la Comisión sigue sin cerrar la clasificación de riesgo. El término técnico más habitual para lo mismo es «orquestador» cuando el agente coordina a otros.
El punto ciego no está en el agente que habla con personas, sino en el que habla con otros agentes
La Comisión Europea ha empezado a precisar de forma discreta cómo encajan los agentes autónomos dentro de las categorías de riesgo del AI Act, un movimiento que reduce incertidumbre en los casos evidentes (asistentes con interfaz, sistemas de decisión sobre personas) y que deja intacto el problema real de casi todos los despliegues que veo en cliente: los orquestadores y los agentes que consumen y disparan acciones sobre otros sistemas sin interlocutor humano directo, que siguen en una zona gris de clasificación.
La consecuencia práctica es que la responsabilidad económica, quién responde cuando un agente encadena una decisión errónea sobre tres sistemas distintos, remite todavía al Código Civil y a la nueva directiva de responsabilidad por productos defectuosos, que España debe transponer antes del 9 de diciembre de 2026.
Para nuestras empresas esto significa que el calendario de cumplimiento y el calendario de despliegue agéntico no están alineados, y que conviene documentar ahora las cadenas de decisión automatizadas aunque la clasificación de riesgo definitiva llegue más tarde.
Fuente: Economist & Jurist
Una reflexión para terminar
La agentización avanza más deprisa que su marco de responsabilidad, y esa distancia no la resuelve esperar a Bruselas. Las organizaciones que en los próximos meses inventaríen sus agentes, tracen sus cadenas de decisión y definan guardarraíles y puntos de intervención humana llegarán a diciembre con una posición defendible, mientras que las que aplacen ese trabajo se encontrarán con la obligación y con el despliegue ya hecho al mismo tiempo.
Si estas tendencias son relevantes para tu organización y quieres explorar cómo trasladarlas a decisiones concretas, podemos hablarlo en una sesión sin compromiso.
Este análisis forma parte de La Sociedad Artificial, la newsletter semanal de Luis Sotillos en LinkedIn sobre estrategia digital e inteligencia artificial en la nueva fase de evolución de internet.